- Cybersecurity
- Data Protection
- PDPL
- ECC-2:2024
- Regulatory Compliance
- National Cybersecurity Authority
- E-commerce
- الأمن السيبراني وحماية البيانات
لا عذر بالجهل: دليل الشركات للأمن السيبراني وحماية البيانات في السعودية
دليل عملي للشركات في المملكة العربية السعودية يشرح المشهد التنظيمي للأمن السيبراني وحماية البيانات، ويستعرض نظام حماية البيانات الشخصية (PDPL)، والضوابط الأساسية للأمن السيبراني (ECC-2:2024)، ومتطلبات القطاعات المنظمة، مع خطة تنفيذ على مدار 90 يومًا تساعد المنشآت على تقييم جاهزيتها وتحديد أولوياتها.
- العميل
- الشركات والمنشآت في المملكة العربية السعودية
- المدة
- خطة تنفيذ 90 يومًا
- الخدمات
- تقييم جاهزية الأمن السيبراني · مراجعة الامتثال لنظام PDPL · مراجعة ضوابط ECC-2:2024 · تحديد الفجوات وترتيب أولويات المعالجة · إعداد خطة تنفيذ 90 يومًا
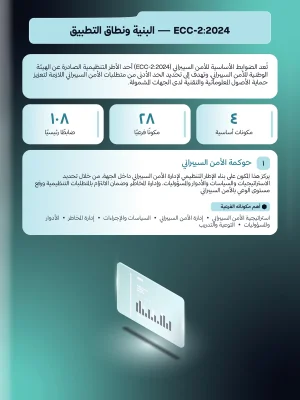
- 4
- مكونات أساسية في ECC-2:2024
- 28
- مكوّنًا فرعيًا
- 108
- ضوابط رئيسية
- 90
- يومًا لخطة التنفيذ
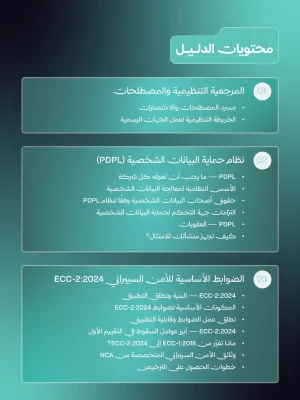
01
المرجعية التنظيمية والمصطلحات
يوضح الجهات الرسمية المسؤولة عن تنظيم الأمن السيبراني وحماية البيانات في المملكة واختصاصاتها، مع مسرد للمصطلحات والاختصارات الأساسية وخريطة تنظيمية تساعد المنشأة على تحديد المتطلبات المرتبطة بنشاطها.
02
نظام حماية البيانات الشخصية (PDPL)
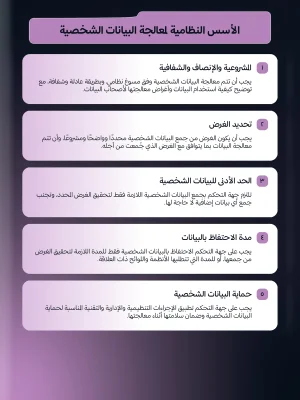
يشرح ما يتطلبه النظام من الشركات، بداية من الأسس النظامية لمعالجة البيانات الشخصية وحقوق أصحاب البيانات، مرورًا بالتزامات جهة التحكم، وصولًا إلى العقوبات وخطوات تجهيز المنشأة للامتثال.
03
الضوابط الأساسية للأمن السيبراني ECC-2:2024
يستعرض بنية الضوابط الصادرة عن الهيئة الوطنية للأمن السيبراني ومكوناتها ونطاق تطبيقها، وأبرز أسباب الإخفاق في التقييم الأول، والتغييرات بين ECC-1:2018 وECC-2:2024، والوثائق التنظيمية المتخصصة وخطوات الحصول على الترخيص.
04
الأمن السيبراني بحسب القطاع
يوضح اختلاف المتطلبات بحسب طبيعة النشاط، ويغطي القطاع المالي (SAMA وCMA)، والقطاع الصحي، وقطاع الاتصالات وتقنية المعلومات، والتجارة الإلكترونية وما يرتبط بها من متطلبات لحماية البيانات.
05
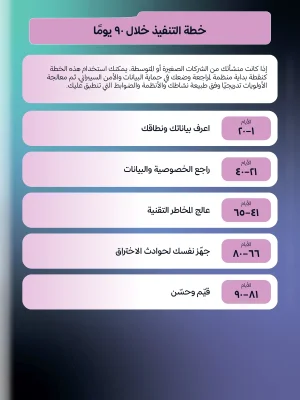
خطة التنفيذ خلال 90 يومًا
خطة مرحلية تبدأ بتحديد البيانات ونطاق العمل، ثم مراجعة الخصوصية والبيانات، ومعالجة المخاطر التقنية، والاستعداد لحوادث الاختراق، وتنتهي بالتقييم والتحسين.
06
الأخطاء الأكثر شيوعًا
يسلط الضوء على ممارسات قد تخلق فجوات في الامتثال، مثل غياب خطة الإبلاغ عن الحوادث، والاعتماد على إصدارات قديمة من الضوابط، واستخدام بيانات الإنتاج في بيئات التطوير والاختبار، مع توضيح الحلول المقترحة.
07
المصادر والمراجع
يعرض قائمة بالمصادر الرسمية التي يستند إليها الدليل، بما يشمل الأنظمة واللوائح والضوابط الصادرة عن الجهات المختصة.
صفحات من التقرير
دراسات أخرى
Digital Government
دليل الامتثال لاشتراطات هيئة الحكومة الرقمية
الجهات الحكومية ومزودو المنصات الرقمية في المملكة العربية السعوديةPDF ↓